“暗剑”攻击链重出江湖,加密资产安全防线受挑战
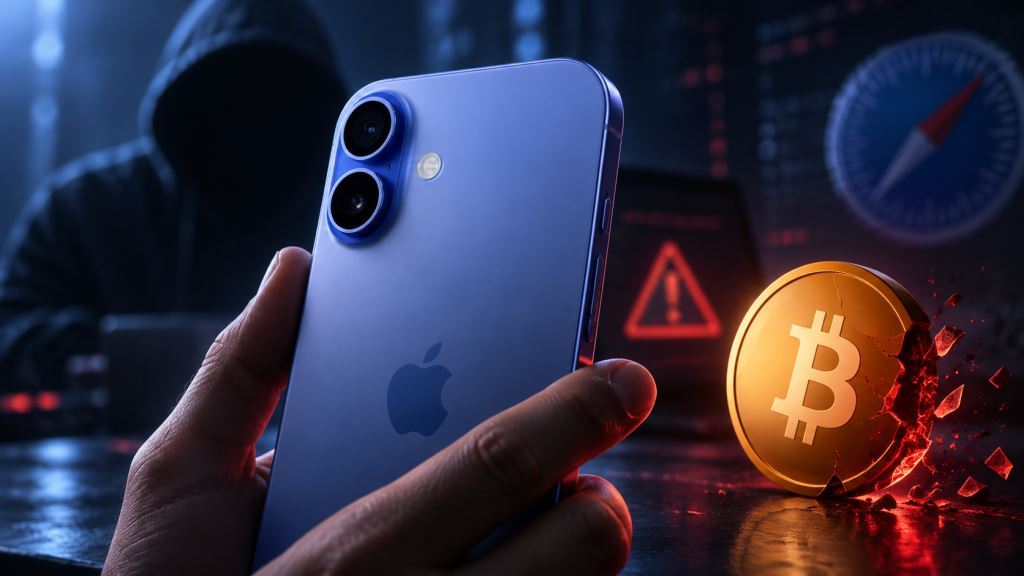
近期,一种名为“DarkSword”(暗剑)的复杂攻击链再次进入公众视野,其目标直指运行iOS系统的iPhone用户,尤其对持有数字资产的投资者构成潜在威胁。该攻击通过恶意网站诱导用户访问,进而逐步突破系统防护机制。
多层漏洞联动,实现从浏览器到内核的越权控制
Google威胁情报小组(GTIG)在3月发布报告指出,“暗剑”攻击链依托Safari浏览器中的JavaScriptCore组件内存缺陷作为初始切入点。当用户访问被植入恶意代码的网页时,攻击即被激活,可绕过指针认证代码(PAC)等现代防护技术,成功逃逸WebContent沙箱环境,最终提升至内核级权限。
高危风险暴露,私钥信息极易遭窃取
一旦攻击得逞,攻击者将获得对设备的全面控制能力。Lookout公司研究显示,相关恶意程序可在短时间内扫描并提取存储于设备中的加密钱包凭证与敏感信息,严重威胁私钥、助记词等核心资产的安全性,尤其对依赖手机存储关键信息的用户构成显著风险。
受影响范围明确,最新系统已修复全部漏洞
初步研判表明,该攻击主要影响搭载iOS 18.4至18.7版本的设备。研究团队确认,“暗剑”共利用六项独立漏洞,且苹果已在iOS 26.3版本中完成补丁。此外,证据显示自2025年11月起,该攻击曾针对土耳其、沙特阿拉伯、马来西亚及乌克兰的特定目标实施。
广泛传播说法存疑,非所有版本均处于风险之中
尽管有传言称该攻击适用于iOS 13至iOS 26.5全系列版本,甚至涵盖最新发布的系统,但目前尚无充分证据支持此观点。相关声明仍属推测,不应视为权威结论,用户应以官方公告为准。
持续更新与主动防御是关键应对策略
苹果公司已通过2026年9月14日发布的iOS 26.7版本,对WebKit、内核及其他核心组件中多个高危漏洞进行修补。建议所有用户,尤其是使用手机钱包的加密资产持有者,及时升级至最新系统版本。对于无法更新或处于高敏感场景的设备,启用苹果“锁定模式”可提供额外防护。同时,应避免点击来源不明的链接,并严禁在设备上明文保存私钥或助记词等机密信息。