Trezor通报邮件服务商遭入侵事件:风险聚焦于潜在钓鱼攻击
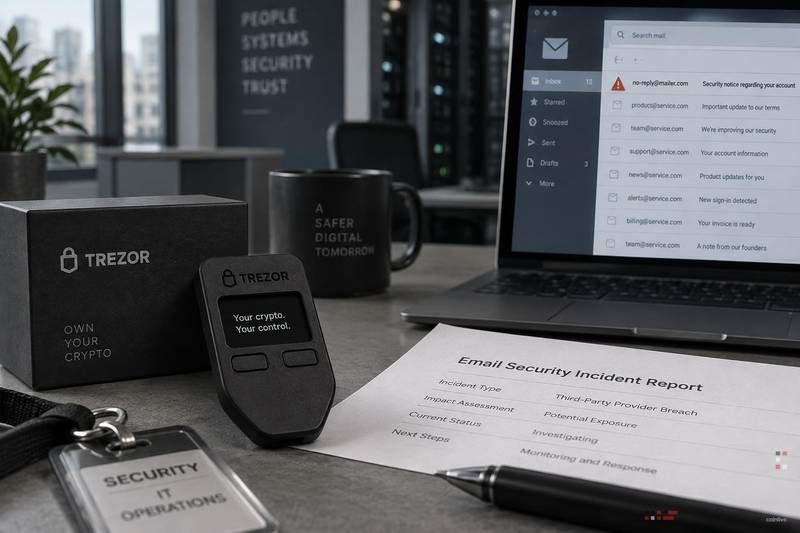
硬件钱包制造商Trezor近日发布声明,指出其使用的电子邮件服务提供商遭遇了安全渗透。该事件虽未直接波及核心钱包系统,但为身份冒充类网络钓鱼活动创造了可乘之机,提醒用户对异常邮件保持高度警觉。
涉事邮件服务商数据泄露事件的基本事实与局限性
当前披露信息极为有限:仅确认一家第三方邮件服务商受到攻击,但未说明泄露范围、发生时间、受影响用户群体或具体数据类型。所有细节均处于待验证状态,尚无法判断是否涉及客户通信内容。
事件归因与性质界定:非钱包系统被突破
此次通报由Trezor主动发出,核心焦点在于外部邮件平台的安全问题。现有证据表明,该事件并不构成对其硬件钱包产品的直接威胁,亦不同于过往已知的针对持币者的定向钓鱼尝试,应避免过度关联。
待核实的关键信息点:尚未形成确凿事实
包括涉事服务商名称、事件发生的具体日期、相关服务平台、暴露的数据类别,以及Trezor官方回应的完整内容等关键要素,目前均未获得权威证实。在无直接证据支持前,不应将其作为定论传播。
对用户群体的实际影响尚无明确证据
尽管存在安全风险预警,但报告中未提供任何关于受影响人数、信息内容、活跃攻击行为或资金损失的数据。任何声称用户已遭受实际损害的说法,均缺乏充分佐证,需谨慎对待。
攻击路径分析:利用信任链实施社会工程
邮件系统漏洞可能被恶意利用,使攻击者伪造来自可信品牌的通信,诱导用户点击伪装链接。此类手法属于典型的社会工程手段,但尚未有证据证明其已在此事件中被实际部署。
邮件基础设施与钱包安全的独立性原则
邮件服务与硬件钱包运行环境分属不同技术体系,彼此之间无直接联动。现有资料既无法确认用户数据大规模外泄,也无法判定钱包资产安全性已被破坏,二者不可混淆评估。
通用防护建议:强化自主验证机制
建议用户采取基础防范措施以降低风险:通过手动输入官方网址或使用已保存书签访问Trezor官网,避免点击来源不明邮件中的链接;切勿通过电子邮件传输助记词,也禁止在未经请求的页面中输入敏感信息。合法机构绝不会通过邮件索取助记词。