AI加速数学突破:加密安全防线面临双重威胁
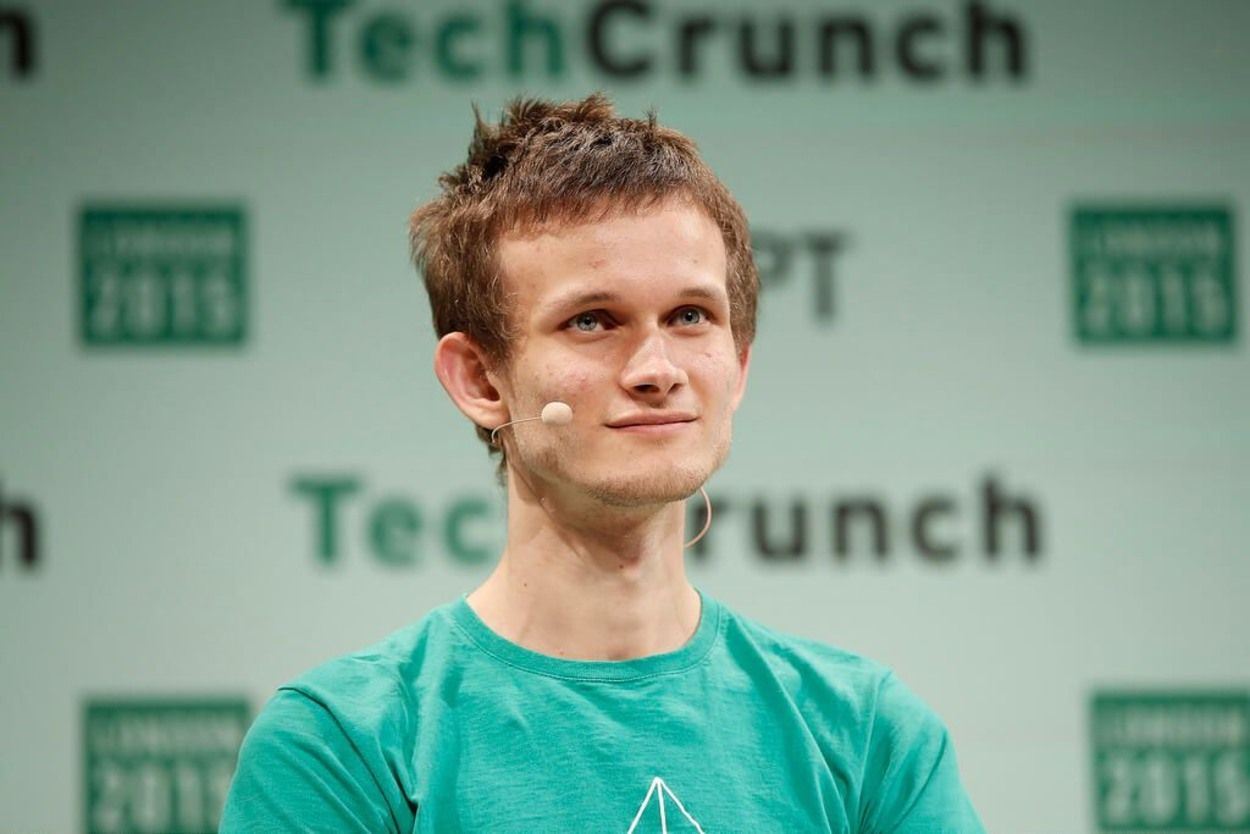
长期以来,比特币系统所面临的最大潜在威胁被锁定在2030年代的量子计算机。然而,近期以太坊联合创始人提出全新预警:真正危险或已提前到来,且源于人工智能对数学研究的颠覆性加速。
AI驱动的数学跃迁或将提前击穿现有加密架构
以太坊基金会研究员Justin Drake指出,OpenAI近期发布的数百项数学成果表明,人工智能正以前所未有的速度推进理论突破。他警示称,这种加速可能使原本需数十年才能完成的密码学攻击,在未来两年内实现,从而威胁到当前保护钱包的椭圆曲线数字签名算法(ECDSA)。
为此,他提出“掩体模式”策略——将资产逐步转移至从未在链上暴露公钥的新型地址,以规避未来可能的批量破解风险。
Buterin支持前瞻防御,呼吁转向哈希基签名体系
Buterin公开响应并支持该建议,同时强调不应引发恐慌性抛售。其深层关切在于,尽管后量子密码学目前依赖基于格的方案(如NIST 2024年选定的ML-KEM与ML-DSA),但未来两年内AI可能对格密码的安全边界构成实质性冲击。
因此,以太坊长期路线图已规划向基于哈希的签名与证明机制迁移,以构建更稳健的抗干扰防御体系。
Hoskinson驳斥“数字迷信”:缺乏实证支撑的过度担忧
Cardano创始人Charles Hoskinson在回应中直指这一警告为“数字迷信”。他指出,Buterin并未提供任何针对格问题的可信攻击路径,而历史上的通用数域筛法(GNFS)成功源于整数分解中的特定结构,此类机制尚未在格密码领域出现。
此外,他强调NIST设定的安全参数已充分考虑所有已知的格约简与筛分技术演进,具备足够冗余空间。对于Buterin提出的“密钥长度乘十即可抵御”的建议,他批评这是毫无依据的数值猜测,而非基于可量化攻击模型的科学推演。
哈希函数同样受AI攻击威胁,为何独避格密码?
Hoskinson进一步质疑逻辑一致性:若AI能威胁格密码,为何不会同样影响哈希函数?事实上,包括MD5、SHA-1在内的多个哈希算法均曾被攻破,而以太坊正在探索的Poseidon哈希函数本身也是AI辅助代数攻击的目标。
他进而批评Buterin因深度绑定以太坊发展路径,难以客观评估其技术方向,并提醒回顾过往重大转向,如Plasma与早期Casper设计,皆经历重新评估与调整。
当前加密资产仍具基本安全保障
本次争辩并未否定现有算法的有效性。截至目前,没有任何证据显示ECDSA或SHA-256已被实际攻破,亦无可行的AI攻击工具出现。核心分歧仅在于未来十年防御资源的配置方向。
Buterin主张通过偏好哈希结构实现双保险,兼顾量子与AI风险;而Hoskinson警告,因恐惧而放弃格密码可能导致已在通信与网络层部署的量子防护延迟,延长整体暴露时间。
持有者应如何应对这场技术路线之争?
行动建议远比想象中简单:首要任务是坚持基础安全实践——避免重复使用地址,防止公钥过早暴露于链上。硬件钱包、强密码备份与自托管仍是抵御风险的核心手段。
更重要的是,应关注学术论文而非名人言论。任何关于格约简的真实突破,都将首先出现在同行评审的密码分析文献中,而非被盗钱包事件里。在缺乏实质证据前,这仅是一场关于技术战略的理性讨论,而非抛售信号。市场反应平静,比特币与以太坊价格未受显著波动。