加密预售中的核心安全威胁:伪装链接与越权授权
在加密货币预售过程中,最大的安全隐患往往源于非官方渠道的诱导链接或未经核实的交易请求,而非钱包系统本身。伪造的网页界面可能高度仿真,而仓促确认的授权操作可能导致恶意合约获取远超预期的访问权限。
以官方入口为唯一可信起点,拒绝社交链路跳转
用户应通过手动输入域名或使用已知书签访问 MemeToro 官方站点,切勿轻信私信、广告投放、评论区推广或自称客服的账户发送的链接。建议将页面内容与项目公开的 GitHub 仓库及主流传播渠道进行交叉比对。正规预售页面必须清晰呈现购买流程、支持资产类型以及当前阶段的规则说明。
在连接 Trust Wallet 前,请务必核验:
网站域名拼写准确无误;浏览器网络切换至 BNB Smart Chain(币安智能链);页面展示的支付方式与预期一致;未有任何实体索取助记词信息。
任何要求提供助记词的行为均属非法,因加密货币预售无需此类敏感数据,其本质是企图完全控制你的数字资产。
审慎对待权限授予与交易提示细节
钱包连接仅赋予网站发起交易的能力,并不等同于自动批准所有请求。在签署前,必须逐项阅读 Trust Wallet 的提示内容,确认是否正在支出指定资产、金额大小、网络手续费额度,以及请求来源是否与官方预售界面匹配。
对于授权操作,尤其需保持高度警惕。若授权额度设定为无限或模糊不清,应立即中止并回溯至官方公告核实合约真实性。
MemeToro 的公平启动合约草案设计为无所有者、无管理员权限且不可升级,旨在固化资金规则,确保贡献者资金仅能按预定路径用于退款或流动性部署。
完整生产合约尚未最终上线。请勿将所有带有 MemeToro 标识的合约视为官方版本。始终依赖最新发布的官方门户和经验证的项目链接。
全面审视预售机制与代币治理结构
合约安全性只是风险评估的一环。买家还需关注代币分配方案、领取条件、审计报告、锁仓安排,以及当前功能与未来路线图之间的差异。
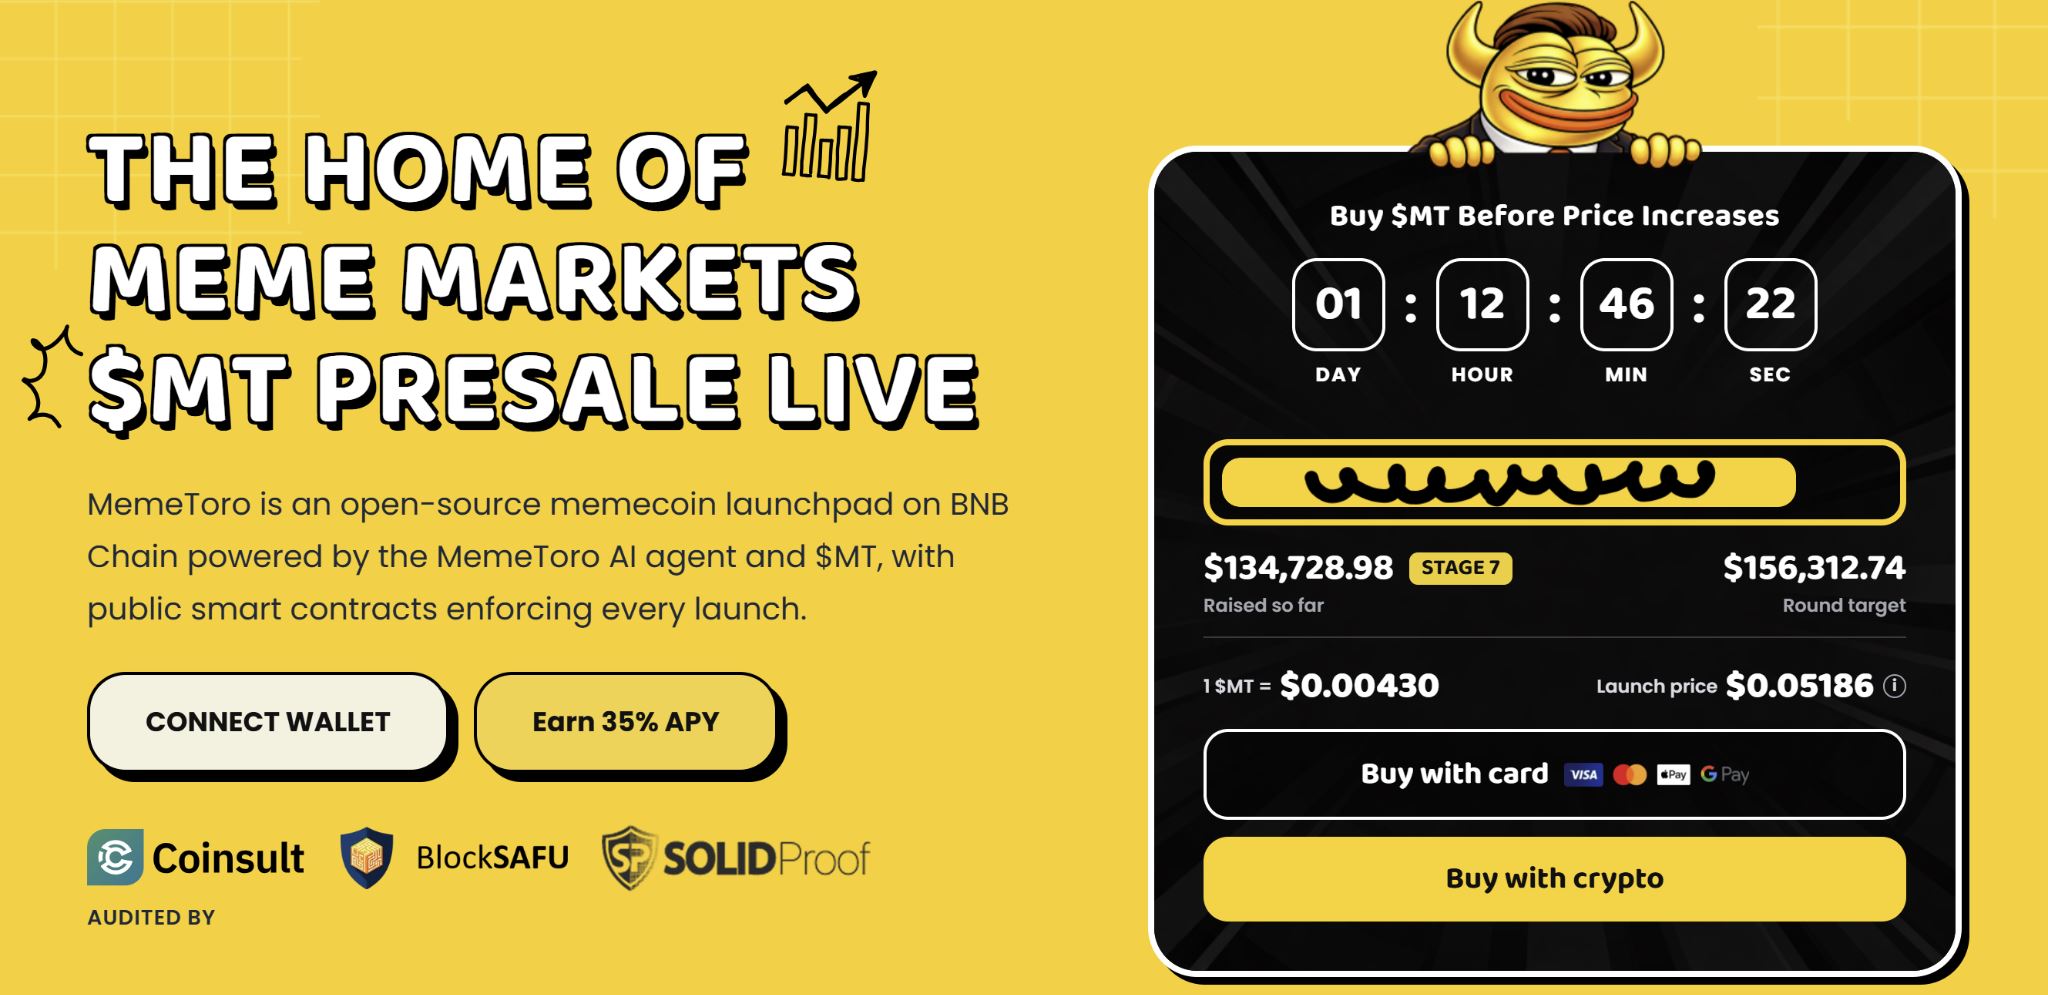
据现有资料,MemeToro 当前处于第 7 阶段,当前价格为 $0.00430。$MT 代币将用于平台准入、融资支持、质押激励、奖励发放、交易流通及预测市场建设。
该项目已发布包含 17 个文件、共 1,373 行代码的早期公平启动合约。但尚需完成测试网部署、代币执行逻辑验证、流动性路由配置及独立第三方安全审计。
为提升操作安全性,建议使用专用钱包进行充值,仅注入所需金额,保留部分 BNB 作为手续费,严格验证官方入口,并在交易完成后保存交易哈希以备查证。
钱包防护是一项持续性习惯。坚持验证链接来源,细读每一条提示,避免授予宽泛权限,永远不向任何人透露助记词。