Trezor确认第三方物流平台遭入侵,逾八万客户信息外泄
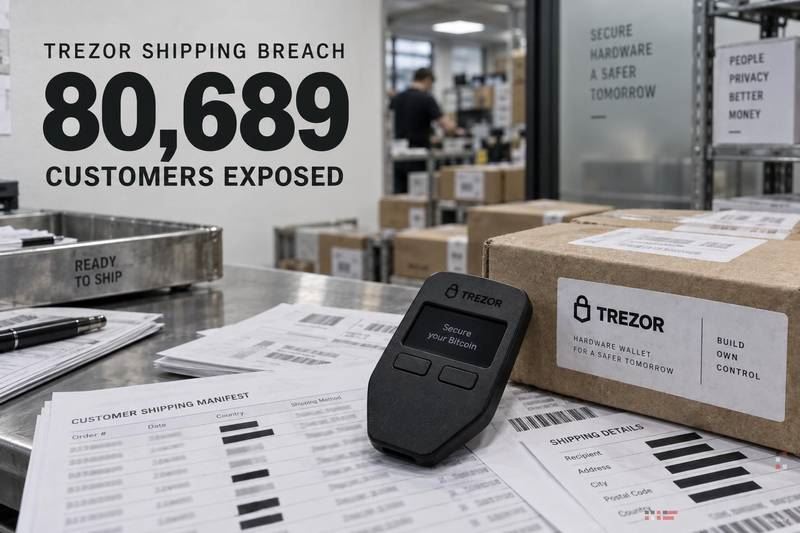
硬件数字资产存储品牌Trezor发布官方通告,承认其合作的物流服务商在近期发生数据泄露事件,造成共计80,689名用户的个人联系及配送信息被非法获取。Trezor明确表示,自身核心系统、产品架构与终端设备均未遭受破坏,安全状态保持完整。
事件源头指向外部履约伙伴ShipMonk
此次数据暴露源于其供应链中的物流执行方ShipMonk遭遇恶意攻击,而非Trezor自有基础设施被攻破。根据最新公布的事故说明,受影响客户总数已从最初披露的约1.37万人扩展至当前规模,涵盖完整与部分信息泄露两类群体。
历史订单数据持续留存引发信任危机
据9月4日更新信息,Trezor于9月2日获知,此前未被纳入统计的约6.7万名美国客户的历史订单记录亦遭泄露,这些数据对应的是2019年11月至2021年8月期间的交易。尽管公司多次要求并收到供应商关于数据已清除的书面承诺,但实际仍存在于对方系统中。
“我们对这一结果深感失望,即便获得了删除确认,相关数据仍未被彻底移除。”——Trezor官方团队在事故通报中指出。
敏感信息范围与潜在风险提示
泄露内容包含客户全名、电子邮箱、联系电话、收货地址及订单编号;另有1,947条记录仅涉及姓名、所在城市与邮箱,缺乏具体配送地址。值得注意的是,所有加密密钥、助记词、支付凭证和账户密码均未暴露,设备安全性不受影响。
Trezor强调,该事件属于客户通信与订单信息泄露,不涉及钱包本身的安全威胁。然而,暴露的个人信息可能被用于定向网络钓鱼、虚假邮件或欺诈性电话,甚至带来物理层面的骚扰风险。
未证实传闻与行业共性挑战
目前尚无证据表明存在因本次泄露引发的实际盗取行为。有关“零损失”的说法虽在网络流传,但未经官方核实。同时,将初始入侵归因于Metabase漏洞的说法也尚未得到独立验证。
此外,类似事件在今年已波及多家加密钱包品牌,如SafePal曾因数据泄露影响超过5.3万名用户。这反映出整个行业在依赖第三方服务时所面临的数据管理隐患。与此同时,Trezor仍在推进技术迭代,近期推出了具备量子抗性防护能力的Safe 7硬件钱包。
待澄清事项与后续观察重点
Trezor目前无法提供独立审计报告以佐证其对供应商行为的描述,因此所有关于数据留存与删除的陈述仍基于单方面声明。截至目前,未发现与此次泄露直接相关的资金被盗或身份冒用案例。
比特币价格在事件曝光时为77,159美元,24小时内微跌0.32%,暂无证据显示此事件对其产生直接影响。未来需重点关注Trezor FAQ是否更新、ShipMonk是否对外发声,以及受影响用户是否出现针对性诈骗举报。