The Sandbox跨链桥漏洞引发大规模代币铸造,实际损失远低于名义估值
The Sandbox的跨链桥基础设施存在严重缺陷,导致攻击者在8月21日至22日期间连续数小时非法生成329.24万亿枚SAND代币,并从以太坊侧金库中提取约67.5万美元价值资产。
攻击者如何突破合约权限实现无源铸造?
攻击核心在于Base网络上SAND合约中的approveAndCall函数设计缺陷。通过构造特定交易序列,攻击者成功获取了LayerZero协议的委托权限,从而绕过正常验证流程,获得在目标链上直接铸造SAND的能力。
与常规跨链机制不同,该漏洞允许在未触发源链锁定或销毁操作的前提下,于目标链上创建新代币。这使得攻击者得以脱离真实资产支撑,凭空生成大量代币。
据The Sandbox后续调查确认,此次事件并未涉及私钥泄露或用户钱包入侵,问题根源为合约逻辑与桥接配置之间的深层缺陷。
攻击行为持续约5小时,共执行703笔独立交易,主要集中在Base网络,部分影响BNB Smart Chain。以太坊及Polygon链上的合法供应量未受影响。
为何490亿美元名义价值仅转化为67.5万美元实收?
尽管链上显示的329万亿枚SAND若按市价计算可达490亿美元,但这些代币无法自由流通变现。其价值仅停留在账面数字层面。
攻击者真正可提取的资产为约1475万枚SAND,这些代币在不到一分钟内由以太坊OFT Adapter中转出,并迅速兑换为约80枚ETH。整个过程通过26笔交易完成,意图抢占流动性池中近90%的ETH储备。
值得注意的是,攻击者原计划铸造数量比金库余额少100枚,即14,743,364.21枚。然而,套利机器人介入导致交易顺序变化,最终使攻击者获得了约1410万枚代币。
而其余在Base链上生成的巨额代币因缺乏对应流动性支持,无法进入市场流通。The Sandbox随即关闭桥接功能,且该网络的流动性池亦不具备承接能力。
由此可见,490亿美元为理论最大值,真实收益仅为67.5万美元。
The Sandbox应对措施与赔偿方案落地
事件发生后,The Sandbox立即暂停了Base与BNB Smart Chain上的跨链桥服务。团队通过多签治理机制移除了LayerZero的对等节点设置,彻底阻断跨链消息处理通道。
官方声明强调,以太坊与Polygon链上的SAND代币未受波及,相关桥接资产在事件期间保持稳定。同时明确指出,用户钱包未遭入侵,安全风险不涉及终端用户。
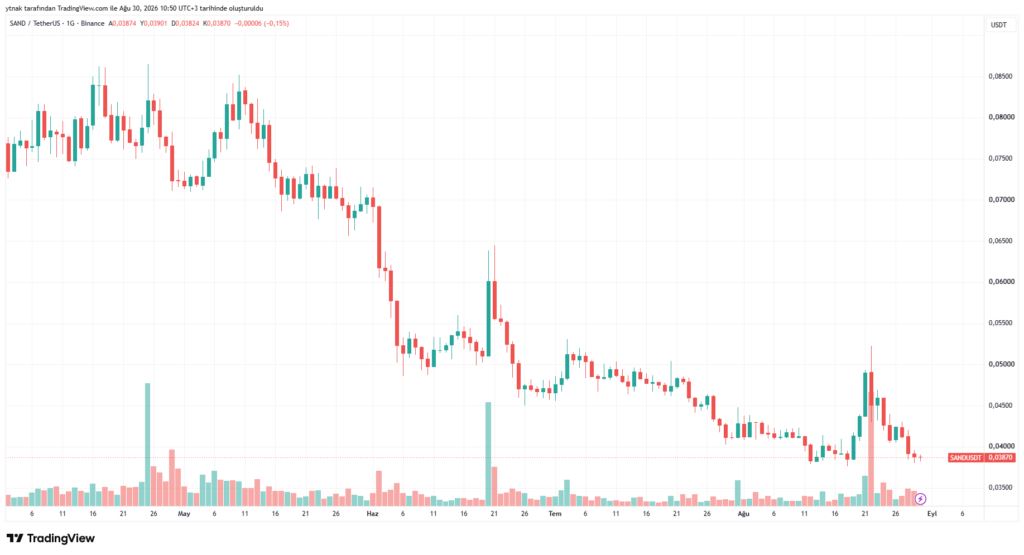
Upbit与Bithumb于8月22日暂停SAND充提服务,其中Upbit还终止了以太坊链上的转账功能。Coinbase则将SAND永续合约从交易列表中永久移除。
The Sandbox随后公布1:1赔偿计划,由项目国库承担赔付责任,不发行新代币。凡在攻击前通过合规方式在Base或BNB Smart Chain桥接持有SAND的用户,均纳入补偿范围。大型交易所承诺将超过72%的受影响余额直接返还客户,其余用户需通过专属索赔门户提交申请。
目前技术细节尚未完全公开,但该事件凸显一个关键事实:即使能在链上无限铸造代币,攻击者的最终收益仍受限于可用流动性的边界。