Ledger硬件钱包遭定向攻击:仅限特定经销商渠道受影响
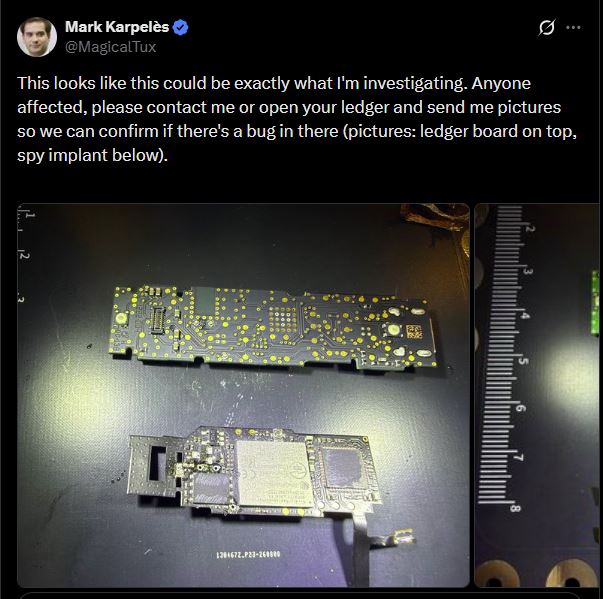
针对近期曝光的加密资产损失事件,Ledger确认其安全漏洞与特定分销商相关,而非产品本身存在普遍性缺陷。受影响用户为过去90天内通过东南亚经销商CryptoBilis购买设备的群体。
资金转移路径暴露多链操作痕迹
链上分析显示,涉事资金被分批转移至比特币、以太坊及波场网络中的多个地址,反映出攻击者具备跨链调度能力。目前尚未有证据表明攻击直接利用了设备固件漏洞。
调查聚焦单一供应链节点
自2026年10月9日起,Ledger启动专项调查,锁定CryptoBilis作为关键环节。该公司已临时冻结该经销商所有出货流程,并要求其配合提供销售记录与物流数据。
调查进展 | 来源:X平台官方公告
尽管独立调查员Specter估算损失金额超过8600万美元,但该数字未获Ledger官方背书,亦不构成最终损失认定。调查仍在验证资金流向与攻击入口。
损失规模尚待核实,非官方定论
当前披露的数据源自第三方链上追踪,反映的是疑似被盗资产的范围,而非经审计的财务损失总额。Ledger强调,需进一步确认交易真实性与归属关系后方可发布正式声明。
攻击手段仍处推断阶段 | 来源:官方支持团队通报
目前无法确认是助记词泄露、设备预置篡改,还是中间人攻击所致。硬件钱包的安全性高度依赖初始设置环境与私钥保管方式,任何环节疏漏均可能引发连锁风险。
为何仅特定买家被警示?
警告对象严格限定于近三个月内从CryptoBilis购入设备的用户。其他渠道购买的用户不受影响,也无需立即采取行动。此举措旨在精准控制潜在风险扩散范围。
安全边界再审视:供应链成新风险点
此次事件凸显硬件钱包生态中供应链安全的重要性。若攻击发生在出厂前或物流途中,即使设备本身无缺陷,也可能因预置信息泄露而遭劫持。
行业层面安全挑战持续升级
据美国政府统计,2025年网络犯罪总损失逾208亿美元,其中加密资产被盗占比达三分之一。类似事件频发,暴露出追赃难、溯源复杂等共性问题。
包括Magic Eden在内的多个平台亦遭遇资产异常转移,虽部分资金已被白帽团队冻结,但返还机制仍不明朗。这表明,即便技术防护完善,人为环节仍是最大薄弱点。