AI赋能攻击者:加密资产安全进入高危预警期
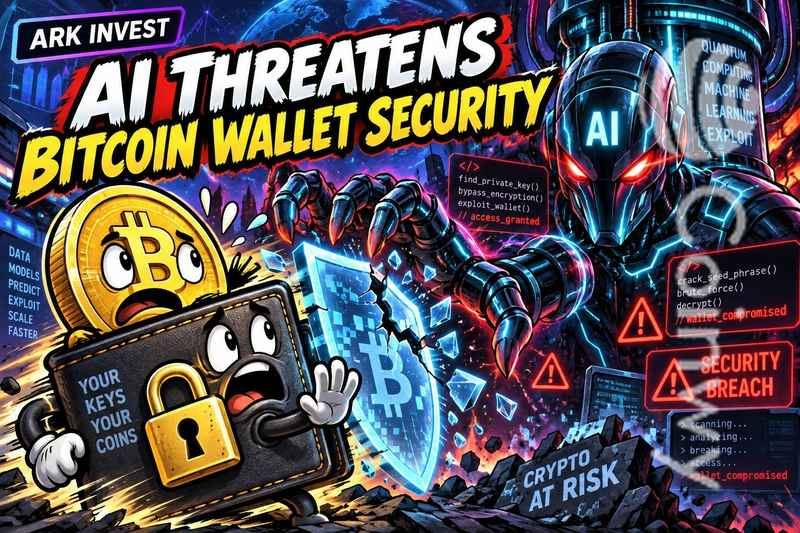
投资研究机构Ark Invest发布最新风险提示,指出人工智能技术正在重塑网络安全格局,使得攻击者更高效地识别并利用系统漏洞。该报告特别强调,比特币生态系统及其依赖的硬件钱包可能成为首批承受压力的环节,引发市场对底层安全架构能否适应快速演进威胁的深度质疑。
漏洞发现与利用的周期被大幅压缩
Ark Invest的核心关切在于,传统上需要数周甚至数月完成的漏洞挖掘工作,如今可通过AI驱动的自动化分析实现部分替代。这一转变不仅加快了攻击准备阶段,也改变了攻防博弈的时间结构——从以人力为核心的长周期对抗,转向以算法为引擎的快速迭代竞争。
值得注意的是,这种技术进步并非单向赋能攻击方。安全团队亦可借助相似的智能审计工具,在恶意行为者实施利用前完成缺陷排查。因此,当前的较量已演变为负责任披露的速度与漏洞武器化速度之间的动态竞赛。
风险本质:非已入侵,而是前瞻预警
Ark Invest明确指出,其警告基于对未来潜在威胁的评估,并非针对现有系统的实际攻破事件。所提及的“早期关注领域”意味着比特币和硬件钱包尚未遭受大规模攻击,但其复杂实现层中的潜在弱点正因AI辅助扫描而暴露得更为迅速。
这一框架强调,人工智能本身是中立工具,既可用于强化防御,也可用于加速攻击。关键差异在于部署时机与响应能力,而非技术本身的善恶属性。
为何硬件钱包成焦点:离线≠绝对安全
尽管硬件钱包通过将私钥隔离于离线环境,有效规避了远程攻击路径,但其安全性仍依赖于固件完整性、签名流程可靠性以及供应链管理等多重环节。这些环节均存在人为编码错误或供应链植入后门的风险,而AI能够以更高精度和覆盖率扫描这些隐蔽入口。
需明确区分的是,问题聚焦于具体实现代码,而非比特币协议本身的密码学基础。即便协议未受损,一旦固件中存在可被自动识别的缺陷,仍可能被迅速利用。
随着比特币价格逼近历史峰值,单个钱包内资产价值飙升,进一步激励攻击者投入资源寻找可复用的漏洞。此外,用户操作习惯也构成额外风险点:助记词泄露、钓鱼更新请求、假冒设备等传统威胁,在AI生成内容加持下,其欺骗性显著增强。
攻防赛跑:补丁发布能否赶超利用速度
乐观视角认为,目前已有安全机构采用与攻击者同源的AI审计模型进行主动检测,配合协调披露机制,可在漏洞公开前推动厂商修复。比特币生态长期具备快速响应特性,社区协作效率较高,有助于缩短修复周期。
然而悲观预测则担忧,若AI使漏洞利用自动化程度超过补丁开发节奏,原本依赖数天至数周时间差的披露流程将失效。理论上,新缺陷一经发现即可能被立即编译为攻击载荷,形成“零延迟利用”的局面。
对持有者而言,无需等待行业共识即可采取行动:确保固件来源可信、优先选择官方渠道购买设备、离线保存助记词副本,并对所有非预期通信保持警惕,始终视为潜在钓鱼尝试。
机构投资者通过ETF参与比特币,其托管模式与自托管存在本质区别,面临独立的风险敞口,需另作评估。
Ark Invest的预警恰逢技术变革的关键节点。人工智能正同时提升攻防双方的能力边界,最终谁能主导早期优势,取决于从硬件制造商到核心开发者的整体响应速度与协同效率。